Private Key, Public Key ve Seed Phrase Nedir?
Private key, public key ve seed phrase nedir? Kripto anahtarları, dijital imzalar, BIP-32, BIP-39, BIP-44 ve güvenli cüzdan kurtarmayı öğrenin.
Kripto para dünyasında dijital varlıkların güvenliği, yalnızca blockchain ağlarının teknolojik altyapısına bağlı değildir. Bitcoin, Ethereum ve diğer kripto varlıklarla işlem yapabilmek için kullanılan kriptografik anahtarlar da bu güvenlik modelinin temelini oluşturur.
Bir kullanıcı Bitcoin cüzdanı oluşturduğunda, Ethereum adresine varlık gönderdiğinde veya merkeziyetsiz bir uygulamayla etkileşime geçtiğinde arka planda kriptografik mekanizmalar çalışır.
Bu mekanizmaların en önemli bileşenleri private key, public key ve seed phrase olarak adlandırılır.
Private key, işlemlerin yetkilendirilmesi için kullanılan gizli anahtardır. Public key, oluşturulan dijital imzaların doğrulanmasını sağlar. Seed phrase ise belirli cüzdan standartlarında özel anahtarların yeniden oluşturulabilmesine olanak tanıyan kurtarma bilgisidir.
Ancak bu kavramların birbirinden ayrılması son derece önemlidir.
Peki private key tam olarak nedir? Bir özel anahtardan açık anahtar nasıl oluşturulur? Seed phrase neden 12 veya 24 kelimeden oluşur? Dijital imzalar nasıl çalışır? BIP-32, BIP-39 ve BIP-44 standartları ne işe yarar?
CoinKurt Akademi'nin sekizinci dersinde kripto para anahtarlarının teknik çalışma mantığını, kriptografik güvenlik mekanizmalarını, cüzdan kurtarma yöntemlerini ve anahtar yönetiminde dikkat edilmesi gereken güvenlik kurallarını kapsamlı şekilde inceleyeceğiz.
Kripto Para Anahtarları Nedir?
Kripto para anahtarları, blockchain sistemlerinde dijital varlıklarla ilgili işlemlerin yetkilendirilmesinde kullanılan kriptografik bilgilerdir.
Geleneksel bankacılıkta bir kullanıcı, hesabına erişmek ve işlem gerçekleştirmek için parola, mobil onay veya başka kimlik doğrulama yöntemlerinden yararlanabilir.
Kripto para sistemlerinde ise birçok hesap ve işlem modeli, açık anahtar kriptografisine dayalı dijital imzalar kullanır.
Bu sistemlerde birbiriyle matematiksel olarak ilişkili iki temel anahtar bulunur: private key ve public key.
Private key gizli tutulur ve gerekli işlemlerin imzalanmasında kullanılır.
Public key ise ilgili imzaların doğrulanmasını sağlayabilir.
Böylece bir kullanıcı, gizli anahtarını karşı tarafa açıklamadan belirli bir işlemi yetkilendirdiğini kriptografik olarak gösterebilir.
Kriptografik Anahtarlar Neden Önemlidir?
Kriptografik anahtarlar, kullanıcıların dijital varlıklar üzerindeki işlem yetkisini kanıtlamaya yardımcı olur.
Örneğin bir Bitcoin işlemi oluşturulduğunda ağdaki düğümler, ilgili varlıkların harcanması için gereken imza veya diğer yetkilendirme koşullarının karşılanıp karşılanmadığını kontrol eder.
Ethereum'da geleneksel harici sahipli hesaplar da özel anahtarlarla kontrol edilir.
Ancak her blockchain hesabı yalnızca tek bir özel anahtarla yönetilmez.
Akıllı kontrat cüzdanları, multisig sistemleri ve farklı yetkilendirme modelleri birden fazla anahtar veya ek koşullar kullanabilir.
Private Key Nedir?
Private key, Türkçede özel anahtar olarak adlandırılır.
Özel anahtar, belirli kriptografik algoritmalar kapsamında dijital imza oluşturmak amacıyla kullanılan gizli bilgidir.
Blockchain ağlarında özel anahtarlar, kullanıcıların belirli varlıklar veya hesaplar üzerinde yetkili işlem gerçekleştirmesini sağlar.
Bir özel anahtarın yetkisiz kişiler tarafından ele geçirilmesi, ilgili varlıkların kontrolünün kaybedilmesine neden olabilir.
Bu nedenle private key bilgisi kesinlikle gizli tutulmalıdır.
Private Key Nasıl Oluşturulur?
Bitcoin ve Ethereum gibi ağlarda kullanılan geleneksel hesap anahtarları, güvenli rastgelelik kaynakları ve eliptik eğri kriptografisi kullanılarak oluşturulabilir.
Bitcoin'in geleneksel ECDSA imza modelinde ve Ethereum'un harici sahipli hesaplarında secp256k1 adlı eliptik eğri kullanılır.
Bu sistemlerde özel anahtar, geçerli bir matematiksel aralıkta bulunan büyük bir tamsayıdır.
Anahtarların doğru oluşturulabilmesi için kriptografik açıdan güvenli rastgele sayı üretimi önemlidir.
Tahmin edilebilir veya düşük rastgeleliğe sahip anahtarların kullanılması ciddi güvenlik açıklarına yol açabilir.
Private Key Kaç Karakterden Oluşur?
Bir özel anahtarın karakter sayısı, hangi biçimde gösterildiğine bağlıdır.
Örneğin secp256k1 tabanlı bir özel anahtar genellikle 256 bitlik bir değer olarak temsil edilir.
256 bit, 32 bayta karşılık gelir.
Bu değer onaltılık sayı sistemiyle gösterildiğinde 64 hexadecimal karakter kullanılabilir.
Ancak özel anahtarın 64 karakterle gösterilmesi, bütün blockchain ağlarının aynı anahtar formatını kullandığı anlamına gelmez.
Bazı blockchain sistemleri farklı kriptografik algoritmalar ve anahtar gösterimleri kullanır.
Private Key Şifre midir?
Private key ile kullanıcı parolası aynı şey değildir.
Bir uygulama parolası, cüzdan yazılımına erişimi kontrol etmek veya yerel anahtar verisini şifrelemek amacıyla kullanılabilir.
Private key ise ilgili kriptografik sistemde dijital imza oluşturma yetkisi sağlar.
Örneğin telefonunuzdaki cüzdan uygulamasına giriş yapmak için kullandığınız parola, blockchain üzerinde işlem imzalamak için kullanılan özel anahtarın kendisi değildir.
Uygulama parolasının unutulması ile özel anahtarın kaybedilmesi de farklı sonuçlar doğurabilir.
Kurtarma bilgileri mevcutsa uygulama erişimini yeniden oluşturmak mümkün olabilir.
Ancak gerekli özel anahtarlar ve kurtarma bilgileri tamamen kaybedilmişse varlıklara erişim mümkün olmayabilir.
Public Key Nedir?
Public key, Türkçede açık anahtar olarak adlandırılır.
Public key, ilgili özel anahtarla matematiksel ilişkisi bulunan ve dijital imzaların doğrulanmasında kullanılan kriptografik bilgidir.
Açık anahtarın temel görevi, bir işlemin veya mesajın geçerli özel anahtar kullanılarak imzalanıp imzalanmadığının kontrol edilmesine yardımcı olmaktır.
Özel anahtar gizli tutulurken açık anahtar belirli protokollerde başkalarıyla paylaşılabilir.
Ancak açık anahtarın paylaşılabilir olması, her durumda gizlilik açısından hiçbir sonuç doğurmadığı anlamına gelmez.
Bazı blockchain sistemlerinde açık anahtarlar farklı hesaplar veya işlemler arasında ilişkilendirme yapılmasına olanak tanıyabilir.
Public Key Nasıl Oluşturulur?
secp256k1 eliptik eğri kriptografisinde açık anahtar, özel anahtarın eliptik eğri üzerindeki belirli bir sabit noktayla skaler çarpımı sonucunda oluşturulur.
Bu ilişki genel olarak şu şekilde gösterilebilir:
K = k × G
Burada k özel anahtarı, G eliptik eğrinin sabit üreteç noktasını, K ise elde edilen açık anahtar noktasını ifade eder.
Bu işlem normal sayısal çarpma değildir; eliptik eğri noktaları üzerinde tanımlanan matematiksel işlemdir.
Özel anahtardan açık anahtarın hesaplanması verimli şekilde gerçekleştirilebilir.
Ancak güvenli parametreler kullanıldığında açık anahtardan özel anahtara ulaşmak, eliptik eğri ayrık logaritma probleminin çözülmesini gerektirir ve mevcut klasik hesaplama yöntemleriyle pratik açıdan son derece zordur.
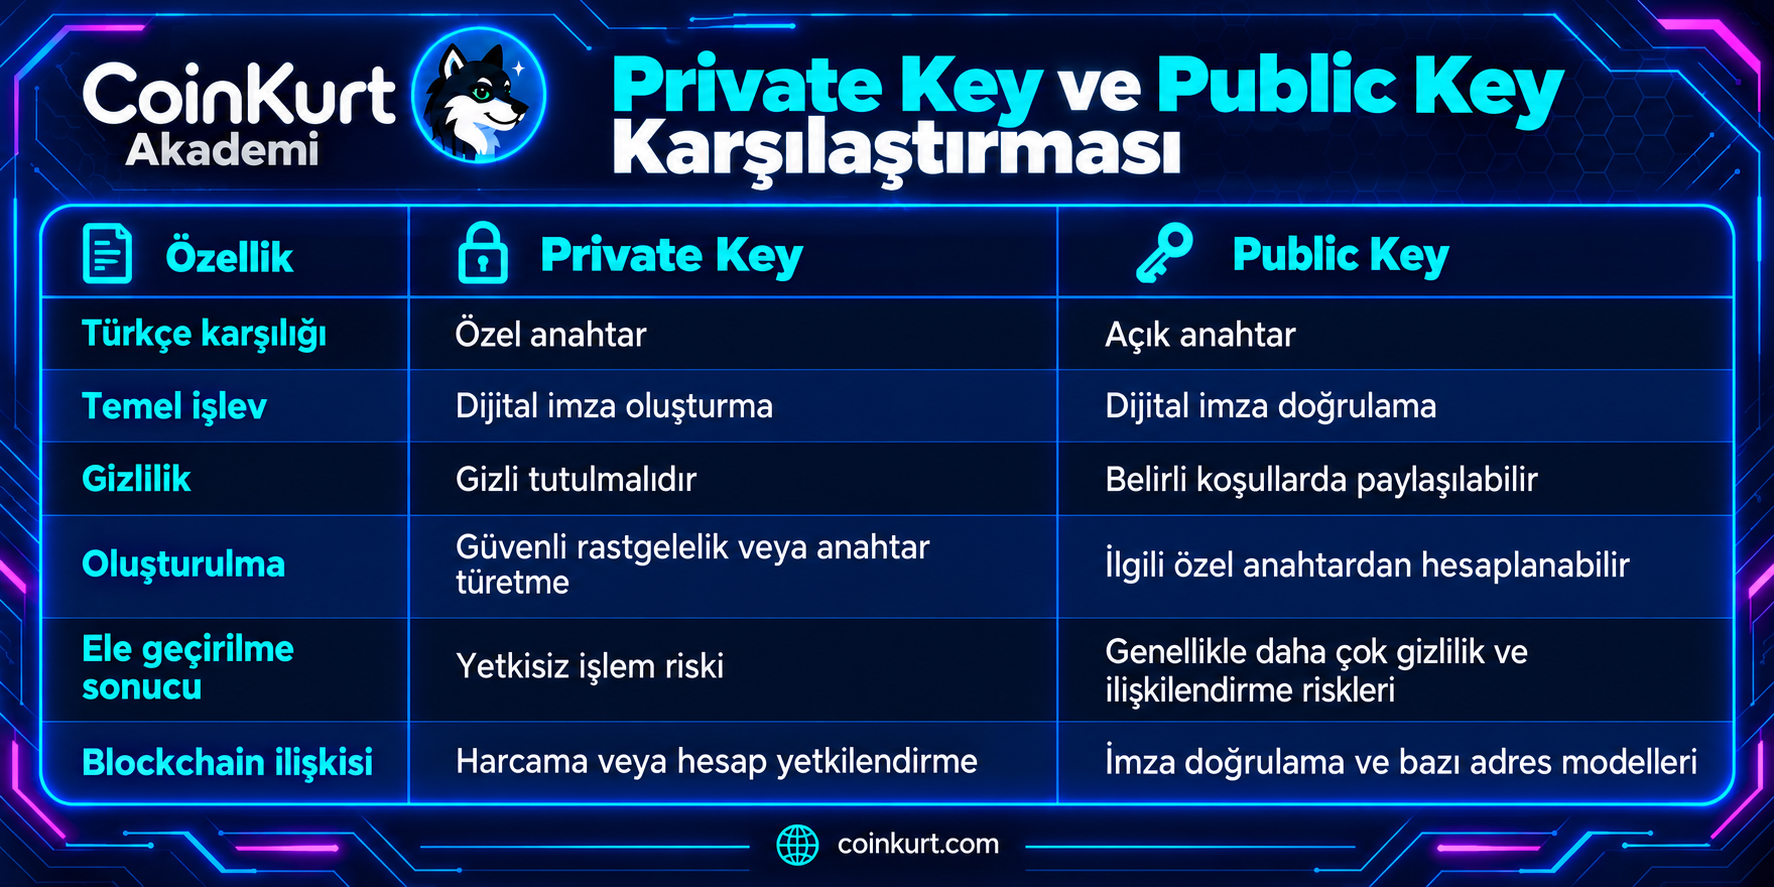
Public Key ile Private Key Arasındaki Farklar
Private key, gizli tutulması gereken ve dijital imza oluşturmada kullanılan bilgidir.
Public key ise ilgili imzanın doğrulanmasını sağlayan açık anahtardır.
İki anahtar matematiksel olarak ilişkilidir; ancak görevleri farklıdır.
Wallet Address Nedir?
Wallet address, yani cüzdan adresi, blockchain üzerinde bir transferin alıcısını veya belirli harcama koşullarını ifade eden gösterimdir.
Cüzdan adresi ile public key kavramları çoğu zaman karıştırılır.
Ancak her blockchain ağında cüzdan adresi doğrudan açık anahtarın kendisi değildir.
Örneğin Ethereum'un geleneksel harici sahipli hesaplarında adres, açık anahtardan Keccak-256 işlemiyle türetilir.
Ethereum adresi 20 baytlık veriden oluşur ve genellikle 0x ile başlayan 40 hexadecimal karakter şeklinde gösterilir.
Bitcoin'de ise farklı adres türleri ve harcama koşulları bulunur.
Legacy, SegWit ve Taproot adresleri farklı teknik gösterim ve betik modellerine dayanır.
Cüzdan Adresi Paylaşmak Güvenli midir?
Alıcı adresleri, dijital varlık transferi almak için paylaşılabilir.
Ancak herkese açık blockchain ağlarında adresler üzerinden işlem geçmişi ve belirli varlık hareketleri incelenebilir.
Bir adresin gerçek kişiyle ilişkilendirilmesi, gizlilik riskleri doğurabilir.
Bu nedenle cüzdan adresi paylaşımı işlem güvenliği açısından normal olsa da kişisel gizlilik açısından değerlendirilmelidir.
Dijital İmza Nedir?
Dijital imza, belirli bir mesaj veya işlem verisinin yetkili özel anahtarla imzalandığını matematiksel olarak doğrulamaya yarayan kriptografik mekanizmadır.
Kripto para transferlerinde dijital imzalar, ilgili işlemin yetkisiz biçimde oluşturulmasını engellemeye yardımcı olur.
Dijital imza işlemleri, kullanılan blockchain protokolüne göre farklı algoritmalarla gerçekleştirilebilir.
Bitcoin'in geleneksel harcama modellerinde ECDSA kullanılır.
Bitcoin'in Taproot anahtar yolu harcamalarında ise BIP-340 kapsamında Schnorr imzaları kullanılır.
Ethereum'un geleneksel harici sahipli hesaplarında ECDSA kullanılır.
Dijital İmza Nasıl Çalışır?
Ayşe'nin Mehmet'e ETH göndermek istediğini düşünelim.
İlk olarak Ayşe'nin cüzdanı gönderilecek miktarı, alıcı adresini, ağ bilgilerini ve ilgili işlem parametrelerini belirler.
Daha sonra işlem, Ayşe'nin özel anahtarıyla dijital olarak imzalanır.
İmzalanmış işlem Ethereum ağına gönderilir.
Ağdaki doğrulama süreçleri, imzanın ilgili hesaba ait yetkilendirme koşullarını karşılayıp karşılamadığını kontrol eder.
İşlemin geçerli sayılması için yalnızca imzanın doğrulanması yeterli değildir.
Nonce, bakiye, işlem ücreti, ağ kuralları ve başka protokol koşullarının da karşılanması gerekir.
Bu nedenle dijital imza, blockchain işlem güvenliğinin temel unsurlarından biri olsa da işlem geçerliliğinin tek şartı değildir.
Dijital İmza Özel Anahtarı Açığa Çıkarır mı?
Güvenli şekilde uygulanmış modern dijital imza sistemlerinde, imzadan özel anahtarın pratik olarak hesaplanamaması hedeflenir.
Ancak imzalama algoritmasının yanlış uygulanması ciddi güvenlik açıklarına neden olabilir.
Örneğin ECDSA'da kullanılan kritik imza rastgeleliğinin hatalı oluşturulması veya tekrar kullanılması özel anahtarın açığa çıkmasına neden olabilir.
Bu nedenle kriptografik algoritmaların doğru ve güvenilir yazılım bileşenleriyle uygulanması önemlidir.
Seed Phrase Nedir?
Seed phrase, yani kurtarma ifadesi, belirli deterministik cüzdan sistemlerinde kriptografik anahtarların yeniden oluşturulmasını sağlayan bilginin kelimelerle ifade edildiği yapıdır.
Mnemonic phrase veya recovery phrase olarak da adlandırılır.
Birçok kripto para cüzdanı, yeni cüzdan oluşturulurken kullanıcıya 12 veya 24 kelimelik kurtarma ifadesi sunar.
Bu kelimeler, uygun standartlarla işlendiğinde deterministik anahtar üretiminde kullanılacak başlangıç bilgisinin elde edilmesini sağlar.
Ancak seed phrase, doğrudan blockchain ağına gönderilen bir kullanıcı şifresi değildir.
Seed phrase cüzdanın anahtar üretim ve kurtarma sürecinin parçasıdır.
Seed Phrase Neden Önemlidir?
Kurtarma ifadesi, cüzdanın kaybolması veya kullanılan cihazın bozulması gibi durumlarda anahtarlara yeniden ulaşılabilmesine olanak tanıyabilir.
Örneğin bir kullanıcı telefonundaki cüzdan uygulamasını kaybetmiş olsun.
Eğer uyumlu kurtarma ifadesine ve gerekiyorsa ek passphrase bilgisine sahipse cüzdanını başka bir cihazda yeniden oluşturabilir.
Ancak bütün cüzdanların aynı kurtarma standardını kullanmadığı unutulmamalıdır.
Özellikle akıllı kontrat cüzdanlarında, kurumsal MPC sistemlerinde veya farklı anahtar yönetimi modellerinde kurtarma yöntemleri değişebilir.
BIP-39 Nedir?
BIP-39, Bitcoin Improvement Proposal 39 ifadesinin kısaltmasıdır.
Deterministik cüzdanlarda kullanılabilecek mnemonic, yani kelime tabanlı kurtarma ifadelerinin oluşturulmasını ve bu ifadelerden ikili seed türetilmesini tanımlayan standarttır.
BIP-39, rastgele oluşturulan belirli uzunluktaki entropinin kelime dizisine dönüştürülmesini açıklar.
Ayrıca kelime dizisinin bir passphrase ile birlikte kullanılarak 512 bitlik seed değerine dönüştürülmesini tanımlar.
Bu seed daha sonra BIP-32 gibi sistemlerde hiyerarşik deterministik anahtar üretiminde kullanılabilir.
Seed Phrase Neden 12 veya 24 Kelimeden Oluşur?
BIP-39 standardında başlangıç entropisi 128 ile 256 bit arasında ve 32 bitlik artışlarla seçilebilir.
Bu başlangıç verisine belirli uzunlukta checksum eklenir.
Sonuç, 11 bitlik gruplara ayrılır.
Her grup 2048 kelimelik sözlükteki bir kelimeye karşılık gelir.
Bu yöntemle 12, 15, 18, 21 veya 24 kelimelik kurtarma ifadeleri oluşturulabilir.
12 Kelimelik Seed Phrase Nasıl Oluşturulur?
Standart 12 kelimelik BIP-39 ifadesi, 128 bit rastgele başlangıç entropisine dayanır.
Bu entropiden 4 bitlik checksum hesaplanır.
128 bit entropi ve 4 bit checksum birleştirildiğinde 132 bitlik veri elde edilir.
132 bitlik veri 11 bitlik gruplara ayrıldığında 12 adet kelime indeksi oluşur.
Her indeks, BIP-39 sözlüğündeki karşılık gelen kelimeyi belirtir.
Böylece 12 kelimelik mnemonic ifade oluşturulur.
Bu işlem güvenilir cüzdan yazılımı tarafından güvenli rastgelelik kaynağı kullanılarak gerçekleştirilmelidir.
24 Kelimelik Seed Phrase Nasıl Oluşturulur?
24 kelimelik BIP-39 ifadesinde 256 bit başlangıç entropisi kullanılır.
Bu veriye 8 bit checksum eklenir.
Toplam 264 bit veri elde edilir.
264 bit, 11 bitlik 24 gruba ayrılır.
Her grup 2048 kelimelik sözlükte bir kelimeye karşılık gelir.
Bu şekilde 24 kelimelik kurtarma ifadesi oluşturulur.
12 Kelime mi, 24 Kelime mi Daha Güvenlidir?
BIP-39 standardında 12 kelimelik ifade 128 bit, 24 kelimelik ifade ise 256 bit başlangıç entropisine dayanır.
Her iki değer de uygun rastgelelik ve güvenli uygulama koşullarında güçlü kriptografik güvenlik sağlar.
24 kelimelik ifade daha büyük entropi alanına sahiptir.
Ancak gerçek kullanıcı güvenliği yalnızca teorik entropi miktarına bağlı değildir.
Seed phrase'in ele geçirilmesi, sahte uygulamaya girilmesi veya hatalı yedeklenmesi, kelime sayısından bağımsız biçimde varlık kaybına yol açabilir.
Dolayısıyla 24 kelimelik ifadenin kullanılması, her koşulda daha güvenli bir cüzdan deneyimi garantisi vermez.
Seed Phrase ile Private Key Arasındaki Fark Nedir?
Seed phrase ve private key ilişkili olsa da aynı kavram değildir.
Private key, belirli kriptografik işlemlerin imzalanmasında kullanılabilen özel anahtardır.
Seed phrase ise uygun deterministik cüzdan mimarisinde çok sayıda özel anahtarın yeniden oluşturulmasını sağlayan kurtarma sürecinin başlangıç bilgisidir.
Örneğin tek bir BIP-39 kurtarma ifadesinden elde edilen seed, BIP-32 mekanizmasıyla çok sayıda alt anahtar oluşturmak için kullanılabilir.
Bu alt anahtarlar farklı adreslere veya hesaplara karşılık gelebilir.
Bu nedenle seed phrase'in ele geçirilmesi, kullanılan cüzdan yapısına bağlı olarak yalnızca tek bir adresi değil, ilgili anahtar hiyerarşisindeki çok sayıda hesabı tehlikeye atabilir.
BIP-39 Passphrase Nedir?
BIP-39 standardı, kurtarma kelimelerine ek olarak isteğe bağlı bir passphrase kullanılmasını destekler.
Bu passphrase, bazı cüzdanlarda ek kelime veya ek parola olarak adlandırılabilir.
Ancak BIP-39 passphrase, uygulamanın ekran kilidi veya normal giriş parolasından farklıdır.
BIP-39 kapsamında mnemonic ifade ve passphrase bir arada kullanılarak seed türetilir.
BIP-39 standardında PBKDF2-HMAC-SHA512 algoritması, 2048 iterasyon ve 512 bitlik çıktı kullanılır.
Farklı passphrase değerleri farklı seed değerleri oluşturur.
Passphrase Kullanmanın Riskleri Nelerdir?
Passphrase, kurtarma ifadesinin tek başına ele geçirilmesi senaryosuna karşı ek koruma sağlayabilir.
Ancak passphrase'in unutulması durumunda doğru kurtarma kelimeleriyle bile beklenen cüzdana erişilemeyebilir.
Bunun nedeni, farklı passphrase kullanıldığında farklı anahtarların türetilmesidir.
Passphrase, cüzdan güvenliğini artırmak için kullanılabilen bir yöntem olsa da yedekleme ve kurtarma süreçlerini daha karmaşık hâle getirir.
BIP-39 passphrase mekanizması kullanıcı tarafından seçilen zayıf bir parolayı otomatik olarak güçlü bir sır hâline getirmez.
HD Wallet Nedir?
HD Wallet, Hierarchical Deterministic Wallet ifadesinin kısaltmasıdır.
Türkçede hiyerarşik deterministik cüzdan anlamına gelir.
HD cüzdanlar, belirli bir başlangıç bilgisinden çok sayıda anahtarın hiyerarşik olarak oluşturulmasına olanak tanır.
Bu yapı sayesinde kullanıcılar her yeni blockchain adresi için tamamen bağımsız yedekleme oluşturmak zorunda kalmayabilir.
Örneğin bir HD Bitcoin cüzdanı tek bir anahtar hiyerarşisinden farklı alım adresleri üretebilir.
Ancak farklı adresler oluşturulması, bu adreslerin blockchain üzerinde otomatik olarak birbirinden tamamen bağımsız veya ilişkilendirilemez olduğu anlamına gelmez.
BIP-32 Nedir?
BIP-32, hiyerarşik deterministik cüzdanların anahtar türetme modelini tanımlayan Bitcoin geliştirme önerisidir.
Bu standartta bir ana anahtardan farklı alt anahtarlar türetilebilir.
Anahtarlar, belirli bir ağaç yapısı içerisinde organize edilir.
Örneğin bir anahtar hiyerarşisinde farklı hesaplara ve farklı alım adreslerine karşılık gelen alt anahtarlar bulunabilir.
Master Private Key Nedir?
Master private key, HD cüzdanın ana anahtar yapısındaki özel anahtardır.
BIP-32'de başlangıç seed verisi kullanılarak ana özel anahtar ve chain code oluşturulur.
Chain code, anahtar türetme sürecinin önemli bileşenlerinden biridir.
Bu iki bilgi birlikte genişletilmiş anahtar yapısını oluşturur.
Child Key Nedir?
Child key, yani alt anahtar, anahtar hiyerarşisinde üst seviyedeki anahtar bilgisinden türetilen anahtardır.
HD cüzdanlar birden fazla alt anahtar oluşturabilir.
Bu anahtarlar farklı adresler, hesaplar veya kullanım alanları için düzenlenebilir.
Hardened Derivation Nedir?
Hardened derivation, BIP-32 kapsamında belirli güvenlik sınırları oluşturmaya yönelik güçlendirilmiş anahtar türetme yöntemidir.
Bu modelde alt anahtarların oluşturulması için ilgili üst özel anahtar bilgisi gerekir.
Non-hardened türetmede ise belirli koşullarda üst genişletilmiş açık anahtardan alt açık anahtarlar oluşturulabilir.
Hardened ve non-hardened türetme modelleri, cüzdanların güvenlik ve izleme özellikleri açısından farklı sonuçlar doğurur.
Özellikle genişletilmiş açık anahtar ile belirli alt özel anahtarların birlikte sızması, non-hardened yapılarda ciddi güvenlik riski oluşturabilir.
BIP-44 Nedir?
BIP-44, BIP-32 ve BIP-43 üzerine inşa edilen, deterministik cüzdanlarda çoklu hesap ve farklı coin türlerinin hiyerarşik olarak düzenlenmesini tanımlayan standarttır.
Bu yaklaşımda anahtarlar belirli seviyelere ayrılır.
BIP-44, tek bir başlangıç hiyerarşisinden farklı coin türleri ve hesaplar için ayrı anahtar yolları kullanılmasını sağlayabilir.
Derivation Path Nedir?
Derivation path, yani anahtar türetme yolu, HD cüzdan içindeki belirli bir anahtarın hiyerarşik konumunu ifade eder.
BIP-44 standardındaki genel yol şu biçimdedir:
m / purpose' / coin_type' / account' / change / address_index
Burada purpose kullanılan standardın amacını, coin_type varlık türünü, account hesap seviyesini, change zincir dalını ve address_index adres sırasını ifade eder.
Kesme işareti, ilgili seviyede hardened türetme kullanıldığını gösterir.
Bitcoin Derivation Path Örneği
BIP-44 modelinde Bitcoin'in ilk hesabının ilk dış adresi için kullanılan örnek yol şöyledir:
m/44'/0'/0'/0/0
Buradaki 44' BIP-44 yapısını, 0' Bitcoin coin türünü, sonraki 0' ilk hesabı, 0 dış adres zincirini ve son 0 ilk adres indeksini ifade eder.
Ancak bu yol bütün Bitcoin adres türleri için geçerli değildir.
Örneğin SegWit ve Taproot için kullanılan yaygın cüzdan yolları farklı standartlara dayanabilir.
Ethereum Derivation Path Örneği
Ethereum ekosistemindeki birçok HD cüzdanda kullanılan yaygın yollardan biri şöyledir:
m/44'/60'/0'/0/0
Burada 60' Ethereum coin türü için kullanılan değerdir.
Ancak bütün Ethereum cüzdanlarının aynı türetme yolunu kullandığı garanti değildir.
Bu nedenle kurtarma işlemlerinde cüzdanın kullandığı türetme yolunun bilinmesi önem taşıyabilir.
xPub ve xPrv Nedir?
BIP-32 standardında genişletilmiş açık anahtar ve genişletilmiş özel anahtar kavramları bulunur.
xPub, extended public key ifadesinin kısaltmasıdır.
xPrv ise extended private key anlamına gelir.
Bu bilgiler yalnızca tek bir açık veya özel anahtarın kendisini değil, ilgili hiyerarşik türetme için gereken ek verileri de içerir.
xPub Ne İşe Yarar?
xPub, uygun non-hardened türetme yapılarında belirli alt açık anahtarların oluşturulmasına olanak tanıyabilir.
Bu özellik watch-only wallet uygulamaları için yararlıdır.
Örneğin bir muhasebe veya izleme sistemi, özel anahtarlara erişmeden belirli cüzdan adreslerini takip edebilir.
Ancak xPub paylaşılması gizlilik riski oluşturabilir.
İlgili hiyerarşideki birçok adresin aynı cüzdanla ilişkili olduğunun anlaşılmasına yardımcı olabilir.
Ayrıca xPub bilgilerinin belirli non-hardened alt özel anahtarlarla birlikte ele geçirilmesi, üst özel anahtarların türetilmesi gibi ciddi güvenlik sonuçları doğurabilir.
xPrv Neden Gizli Tutulmalıdır?
xPrv, ilgili anahtar hiyerarşisinde alt özel anahtarların türetilmesine olanak tanır.
Bu nedenle xPrv'nin ele geçirilmesi, tek bir özel anahtarın kaybından daha geniş kapsamlı risk oluşturabilir.
Genişletilmiş özel anahtarlar gizli tutulmalı ve güvenilir yöntemlerle korunmalıdır.
Aynı Seed Phrase ile Birden Fazla Cüzdan Oluşturulabilir mi?
Uygun deterministik cüzdan mimarilerinde aynı seed bilgisi kullanılarak çok sayıda hesap ve adres türetilebilir.
Örneğin bir HD cüzdan aynı kurtarma ifadesinden birden fazla Bitcoin adresi oluşturabilir.
Ayrıca bazı çoklu blockchain cüzdanları aynı başlangıç seed bilgisini kullanarak farklı ağlar için ayrı anahtar hiyerarşileri oluşturabilir.
Ancak bütün blockchain ağları ve cüzdan uygulamaları aynı anahtar türetme standartlarını kullanmaz.
Özellikle farklı kriptografik algoritmalar, türetme yolları ve cüzdan standartları arasında uyumsuzluk bulunabilir.
Bu nedenle aynı kurtarma ifadesinin farklı cüzdan uygulamalarına girilmesi, her zaman bütün varlıkların otomatik olarak görüntüleneceğini garanti etmez.
Bitcoin ve Ethereum Anahtarları Aynı mı?
Bitcoin ve Ethereum'un geleneksel hesap modelleri secp256k1 eliptik eğrisini kullanabilir.
Ancak adres oluşturma yöntemleri, işlem veri yapıları, imza kuralları ve hesap modelleri birbirinden farklıdır.
Bitcoin, UTXO adı verilen harcanmamış işlem çıktıları modelini kullanır.
Ethereum ise hesap temelli bir durum modeline sahiptir.
Bitcoin'de farklı harcama türleri kapsamında ECDSA ve Schnorr imzaları kullanılabilir.
Ethereum'da geleneksel harici sahipli hesaplar ECDSA ile işlem imzalar.
Dolayısıyla aynı temel eğri ailesinin kullanılması, iki ağdaki cüzdanların veya işlemlerin tamamen aynı şekilde çalıştığı anlamına gelmez.
Dijital İmzalar Blockchain Güvenliğini Nasıl Sağlar?
Dijital imzalar, belirli işlemlerin yetkili anahtarlar tarafından onaylandığının doğrulanmasına yardımcı olur.
Ancak blockchain güvenliği yalnızca dijital imzalardan oluşmaz.
Ağ düğümleri, işlemlerin protokol kurallarına uygunluğunu kontrol eder.
Bitcoin'de harcanmamış işlem çıktılarının geçerliliği, script koşulları ve diğer mutabakat kuralları değerlendirilir.
Ethereum'da ise hesap nonce değeri, işlem yürütme koşulları, ücretler ve diğer protokol gereksinimleri önemlidir.
Bu nedenle bir işlemin geçerli dijital imzaya sahip olması, blockchain tarafından koşulsuz kabul edileceği anlamına gelmez.
Seed Phrase Ele Geçirilirse Ne Olur?
Bir saldırganın bir kullanıcının geçerli seed phrase bilgisini ele geçirdiğini düşünelim.
Kullanılan cüzdan modeline bağlı olarak saldırgan, ilgili anahtar hiyerarşisini yeniden oluşturabilir.
Bu durumda kullanıcının kontrolündeki adreslerden yetkisiz transfer gerçekleştirmeye çalışabilir.
BIP-39 passphrase kullanılan bir modelde ise yalnızca mnemonic ifadenin bilinmesi, doğru passphrase ile oluşturulan hesaplara erişmek için yeterli olmayabilir.
Ancak passphrase'in zayıf seçilmesi veya ayrıca ele geçirilmesi korumayı etkisiz hâle getirebilir.
Seed phrase'in ele geçirildiğinden şüphelenildiğinde, güvenliği doğrulanmış yeni bir cüzdan altyapısına geçiş değerlendirilmelidir.
Bu süreçte yeni cüzdanın tamamen bağımsız güvenli anahtarlarla oluşturulması ve şüpheli cihazlardan uzak tutulması önemlidir.
Seed Phrase Güvenliği Nasıl Sağlanır?
Seed phrase güvenliği, kripto varlık saklama süreçlerinin en önemli parçalarından biridir.
Kurtarma ifadeleri hiçbir zaman güvenilmeyen internet sitelerine, destek mesajlarına veya kimliği doğrulanmamış uygulamalara girilmemelidir.
Cüzdanın kurtarma bilgileri, saldırganlar tarafından talep edilebilecek kritik gizli verilerdir.
Çevrimdışı Yedekleme
Kurtarma ifadesi güvenli çevrimdışı yöntemlerle yedeklenebilir.
Fiziksel yedekler yetkisiz erişimden korunmalıdır.
Yangın, su hasarı, fiziksel kayıp veya yetkisiz görüntüleme gibi tehditler dikkate alınmalıdır.
Dijital Ortamda Saklama Riskleri
Seed phrase'in ekran görüntüsünün alınması, e-posta ile gönderilmesi veya korumasız bulut notlarına kaydedilmesi güvenlik riski oluşturabilir.
Bazı cihazlar fotoğrafları ve dosyaları otomatik olarak bulut hizmetlerine senkronize eder.
Bu durum kurtarma ifadesinin kullanıcı farkında olmadan başka ortamlara aktarılmasına neden olabilir.
Sahte Cüzdan Uygulamaları
Saldırganlar popüler cüzdanların internet sitelerini veya uygulamalarını taklit edebilir.
Kullanıcıları kurtarma kelimelerini girmeye ikna etmeye çalışabilirler.
Bu nedenle cüzdan yazılımlarının kaynağı doğrulanmalı ve kurtarma ifadeleri yalnızca güvenilir kurtarma akışlarında kullanılmalıdır.
Kurtarma Testi Neden Önemlidir?
Yedekleme işleminin başarılı olduğu varsayılmamalıdır.
Kullanıcı, cüzdanın sunduğu güvenilir doğrulama veya kurtarma kontrol yöntemleriyle kayıtların doğru tutulduğunu değerlendirebilir.
Ancak bu kontrolü yapmak için seed phrase'i rastgele internet sitelerine girmek güvenli değildir.
Kurtarma testleri yalnızca güvenilir cihazlarda ve ilgili cüzdanın resmî yöntemleriyle gerçekleştirilmelidir.
Seed Phrase Kaybolursa Kripto Paralar Kaybolur mu?
Seed phrase'in kaybolması her durumda anında varlık kaybı anlamına gelmez.
Örneğin kullanıcının cüzdanı hâlâ çalışıyor ve ilgili özel anahtarlara güvenli biçimde erişilebiliyorsa farklı kurtarma veya yeni cüzdana aktarım seçenekleri bulunabilir.
Ancak cihaz kaybolmuşsa, özel anahtarlar erişilemez hâle gelmişse ve geçerli başka kurtarma yöntemi yoksa varlıklara erişim kalıcı olarak kaybedilebilir.
Bu nedenle kurtarma bilgileri, varlıkların kaybedilmesinden önce güvenli ve doğrulanabilir şekilde yedeklenmelidir.
Kripto Para Anahtarları Hacklenebilir mi?
Güçlü kriptografik algoritmalar ve yeterli rastgelelik kullanıldığında özel anahtarların kaba kuvvet yöntemiyle tahmin edilmesi pratik açıdan son derece zordur.
Ancak kripto para varlıklarının kaybedilmesi için matematiksel kriptografinin kırılması gerekmez.
Örneğin kullanıcı sahte bir cüzdan uygulamasına seed phrase girebilir.
Bilgisayardaki kötü amaçlı yazılım özel anahtar dosyalarını ele geçirebilir.
Zayıf rastgelelik kaynağı nedeniyle tahmin edilebilir anahtarlar oluşturulabilir.
İmzalama yazılımındaki bir hata, gizli anahtarın sızmasına neden olabilir.
Bu nedenle gerçek güvenlik yalnızca algoritmanın matematiksel sağlamlığına değil, anahtarların nasıl üretildiğine, saklandığına ve kullanıldığına da bağlıdır.
Kuantum Bilgisayarlar Private Key Güvenliğini Etkiler mi?
Kuantum hesaplama, açık anahtar kriptografisinin uzun vadeli güvenliği açısından önemli bir araştırma alanıdır.
Yeterince büyük ve hata toleranslı bir kuantum bilgisayarın geliştirilmesi durumunda, Shor algoritması belirli açık anahtar kriptografi sistemlerini tehdit edebilir.
Bitcoin ve Ethereum gibi ağlarda kullanılan eliptik eğri tabanlı imza mekanizmaları bu araştırmaların kapsamındadır.
Ancak günümüzde kamuya açık biçimde bilinen kuantum bilgisayarlar, gerçek blockchain anahtarlarını bu şekilde geniş ölçekte kırabilecek kapasiteye sahip değildir.
Ayrıca kuantum riskinin zamanlaması, teknolojik gelişmelere ve uygulanan kriptografik güvenlik önlemlerine bağlıdır.
Post-quantum cryptography, yani kuantum sonrası kriptografi, bu risklere karşı geliştirilen önemli araştırma alanlarından biridir.
Kurumsal Anahtar Yönetimi Nasıl Çalışır?
Kripto para borsaları, bankalar ve profesyonel saklama kuruluşları, anahtar yönetiminde bireysel cüzdanlardan daha kapsamlı sistemler kullanabilir.
Kurumsal saklama çözümlerinde özel anahtar güvenliği, erişim kontrolü, işlem onay politikaları ve operasyonel risk yönetimi birlikte değerlendirilir.
Örneğin belirli tutarın üzerindeki transferlerde birden fazla yetkilinin onayı istenebilir.
İşlemler önceden tanımlanan adreslerle sınırlandırılabilir.
Anahtarlar farklı fiziksel veya mantıksal güvenlik bölgelerinde yönetilebilir.
Ancak bütün kurumsal saklama sistemleri aynı teknolojiyi kullanmaz.
HSM Nedir?
HSM, Hardware Security Module ifadesinin kısaltmasıdır.
Donanımsal güvenlik modülleri, kriptografik anahtarların güvenli biçimde oluşturulması, saklanması ve belirli işlemlerde kullanılması için tasarlanır.
Kurumsal cüzdan sistemlerinde HSM teknolojileri anahtar koruma katmanının bir parçası olabilir.
Ancak HSM kullanılması, işlem yetkilendirme ve kurumsal kontrol süreçlerinin ayrıca tasarlanması ihtiyacını ortadan kaldırmaz.
MPC ile Anahtar Yönetimi
MPC, Multi-Party Computation ifadesinin kısaltmasıdır.
MPC tabanlı eşik imza sistemlerinde birden fazla katılımcı, gizli bilgilerini birbirlerine açıklamadan ortak imza hesaplamasına katılabilir.
Bu yaklaşım, tek bir sistem bileşeninin ele geçirilmesiyle bütün imzalama yetkisinin kaybedilmesi riskini azaltmayı hedefler.
Ancak güvenlik, kullanılan protokolün tasarımına, anahtar paylarının korunmasına ve operasyonel kontrollere bağlıdır.
Multisig ile Anahtar Yönetimi
Multisig, bir işlemin geçerli olabilmesi için birden fazla imza veya belirli çoklu yetkilendirme koşulları gerektiren sistemdir.
Örneğin 2-of-3 multisig yapısında üç ayrı anahtardan ikisiyle işlem yetkilendirilebilir.
Bu yaklaşım tek bir anahtara bağımlılığı azaltabilir.
Ancak anahtarların gerçekten bağımsız ve güvenli ortamlarda saklanması önemlidir.
Private Key Yönetiminde En Sık Yapılan Hatalar
Kripto para kullanıcılarının yaptığı en önemli hatalardan biri özel anahtarları veya seed phrase bilgilerini başkalarıyla paylaşmaktır.
Buna ek olarak güvenilmeyen internet sitelerinde cüzdan kurtarma işlemi yapılması ciddi risk oluşturur.
Yanlış yedekleme, kurtarma ifadesinin hatalı kaydedilmesi veya ek passphrase'in unutulması da varlık kaybına neden olabilir.
Diğer bir hata, kullanıcının işlemin içeriğini anlamadan dijital imza oluşturmasıdır.
Özellikle akıllı kontrat etkileşimlerinde belirli imzalar token harcama yetkisi veya başka önemli izinler oluşturabilir.
Bunun yanında farklı blockchain ağlarının anahtar ve adres standartlarının karıştırılması da sorunlara neden olabilir.
Kullanıcıların anahtar yönetiminde kullanılan cüzdan standardını ve kurtarma yöntemlerini öğrenmesi önemlidir.
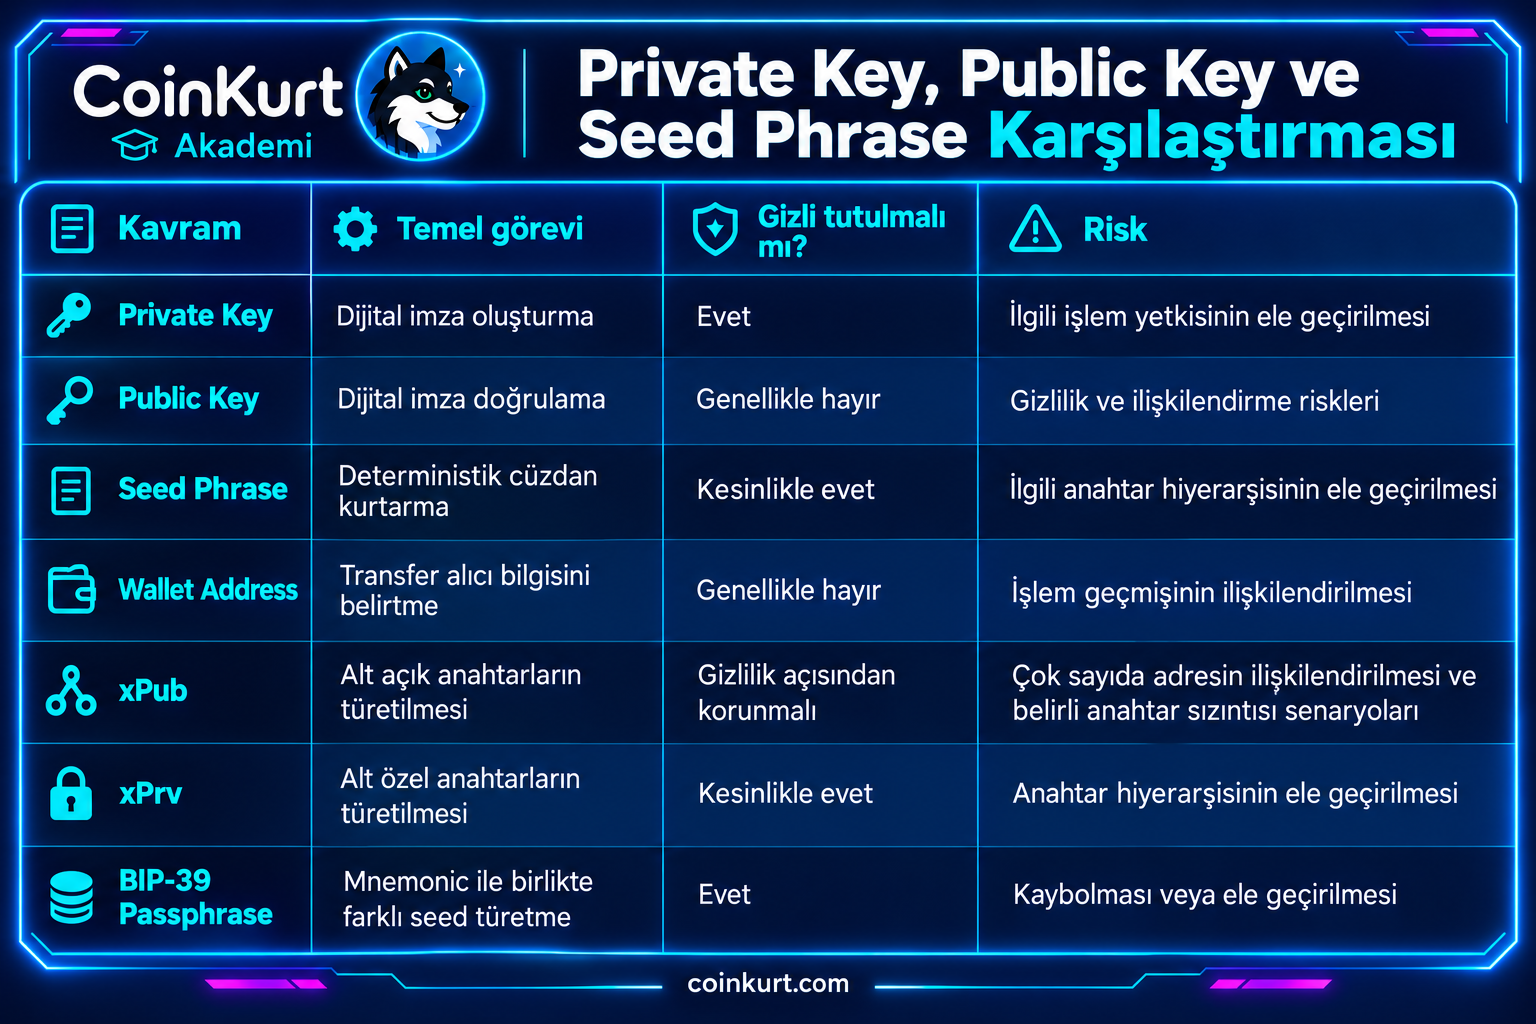
Private Key, Public Key ve Seed Phrase Karşılaştırması
Private Key, Public Key ve Seed Phrase Hakkında Sıkça Sorulan Sorular
Private key nedir?
Private key, blockchain işlemlerinin belirli kriptografik yetkilendirme koşulları kapsamında imzalanmasında kullanılan gizli anahtardır.
Public key nedir?
Public key, ilgili özel anahtarla matematiksel ilişkisi bulunan ve dijital imzaların doğrulanmasında kullanılan açık anahtardır.
Seed phrase nedir?
Seed phrase, belirli deterministik cüzdanlarda kriptografik anahtarların yeniden oluşturulmasını sağlayan kelime tabanlı kurtarma bilgisidir.
Private key ile seed phrase aynı mı?
Hayır. Private key belirli bir kriptografik özel anahtardır. Seed phrase ise uygun cüzdanlarda çok sayıda özel anahtarın yeniden türetilmesine olanak tanıyan kurtarma sürecinin parçasıdır.
Public key paylaşılır mı?
Birçok protokolde açık anahtar paylaşılabilir. Ancak açık anahtarın veya genişletilmiş açık anahtarların paylaşılması gizlilik ve adres ilişkilendirme açısından sonuçlar doğurabilir.
Cüzdan adresi ile public key aynı mı?
Her zaman değil. Birçok blockchain ağında cüzdan adresi açık anahtardan belirli kriptografik veya kodlama işlemleriyle türetilir.
Private key kaç karakterdir?
Anahtarın gösterim biçimine bağlıdır. secp256k1 tabanlı 256 bitlik bir özel anahtar, onaltılık gösterimde genellikle 64 karakterle ifade edilebilir.
12 kelimelik seed phrase güvenli mi?
Güvenilir şekilde oluşturulmuş standart 12 kelimelik BIP-39 ifadesi 128 bit başlangıç entropisine dayanır ve güçlü kriptografik güvenlik sağlar. Ancak ele geçirilme veya hatalı saklama riskleri devam eder.
24 kelimelik seed phrase daha mı güvenli?
24 kelimelik BIP-39 ifadesi daha büyük entropi alanına sahiptir. Ancak gerçek kullanım güvenliği, kelime sayısının yanında cihaz, yedekleme ve anahtar yönetimi koşullarına bağlıdır.
Seed phrase unutulursa ne olur?
Başka geçerli kurtarma yöntemi bulunmuyorsa ve özel anahtarlara erişilemiyorsa varlıklara erişim kalıcı olarak kaybedilebilir.
Seed phrase internetten oluşturulabilir mi?
Seed phrase üretiminin güvenilir kriptografik rastgelelik kaynağı kullanan cüzdan yazılımı veya güvenilir donanım üzerinden yapılması gerekir. Rastgele internet sitelerinde seed phrase oluşturmak veya gerçek kurtarma kelimelerini girmek ciddi güvenlik riski taşıyabilir.
BIP-39 nedir?
BIP-39, belirli deterministik cüzdanlar için mnemonic kurtarma ifadelerinin oluşturulmasını ve bu ifadelerden seed türetilmesini tanımlayan standarttır.
BIP-32 nedir?
BIP-32, bir başlangıç seed bilgisinden hiyerarşik deterministik özel ve açık anahtar yapıları oluşturulmasını tanımlar.
BIP-44 nedir?
BIP-44, HD cüzdanlarda farklı coin türleri, hesaplar ve adresler için standart bir anahtar türetme hiyerarşisi tanımlar.
Derivation path nedir?
Derivation path, HD cüzdan içindeki belirli bir anahtarın hangi hiyerarşik yol üzerinden oluşturulduğunu gösteren ifadedir.
xPub nedir?
xPub, genişletilmiş açık anahtar biçimidir. Belirli anahtar hiyerarşilerinde alt açık anahtarların türetilmesine ve watch-only cüzdanların oluşturulmasına yardımcı olabilir.
xPrv nedir?
xPrv, genişletilmiş özel anahtar biçimidir. İlgili anahtar hiyerarşisinde alt özel anahtarların oluşturulmasına olanak tanır ve gizli tutulmalıdır.
Aynı seed phrase farklı cüzdanlarda kullanılabilir mi?
Uyumlu standartlar ve doğru türetme yolları kullanıldığında mümkün olabilir. Ancak her cüzdanın aynı blockchain ve anahtar türetme modelini desteklediği garanti değildir.
Dijital imza özel anahtarı gösterir mi?
Güvenli ve doğru uygulanmış dijital imza algoritmalarında özel anahtarın imzadan pratik olarak hesaplanamaması hedeflenir. Ancak hatalı kriptografik uygulamalar güvenlik açıklarına neden olabilir.
Kuantum bilgisayarlar Bitcoin anahtarlarını kırabilir mi?
Yeterince gelişmiş hata toleranslı kuantum bilgisayarlar belirli açık anahtar kriptografi sistemleri için gelecekte tehdit oluşturabilir. Ancak bugün böyle bir kapasitenin gerçek blockchain anahtarlarını geniş ölçekte kırabildiği gösterilmiş değildir.
Seed phrase ele geçirilirse ne yapılmalı?
İlgili anahtarların güvenliği tehlikeye girmiş kabul edilmelidir. Güvenilir ve bağımsız yeni anahtarlarla oluşturulmuş bir cüzdana geçiş değerlendirilmelidir. Şüpheli cihaz veya yazılımların kullanılmaması önemlidir.
Sonuç: Kripto Para Anahtarlarını Öğrenmek Neden Önemlidir?
Private key, public key ve seed phrase kavramları, blockchain ekosisteminin temel güvenlik mekanizmalarını anlamak için öğrenilmesi gereken en önemli konular arasındadır.
Private key, dijital imza oluşturmak amacıyla kullanılan gizli anahtardır.
Public key, ilgili dijital imzanın doğrulanmasını sağlar.
Seed phrase ise belirli cüzdan standartlarında anahtarların yeniden oluşturulmasını sağlayan kurtarma bilgisidir.
BIP-39, BIP-32 ve BIP-44 gibi standartlar, modern deterministik cüzdanların anahtar üretimi ve yönetimi süreçlerinde önemli roller üstlenir.
Ancak bu mekanizmaların güvenliği yalnızca matematiksel kriptografiye bağlı değildir.
Anahtarların nasıl oluşturulduğu, hangi cihazlarda saklandığı, nasıl yedeklendiği ve hangi işlemlerde kullanıldığı da önemlidir.
Kripto para dünyasında güvenli hareket etmek isteyen kullanıcıların cüzdan adresi, özel anahtar, kurtarma ifadesi ve dijital imza kavramlarını birbirinden ayırabilmesi gerekir.
Özellikle kendi varlıklarını saklayan kullanıcılar için anahtar güvenliği, dijital varlıkların korunmasının temel unsurlarından biridir.
CoinKurt Akademi, blockchain teknolojilerini yalnızca fiyat hareketleri ve yatırım araçları üzerinden değil, bu sistemlerin temelini oluşturan kriptografik ve teknik mekanizmalarla birlikte öğretmeyi amaçlamaktadır.
Bu makale eğitim ve genel bilgilendirme amacıyla hazırlanmıştır. Yatırım tavsiyesi değildir.